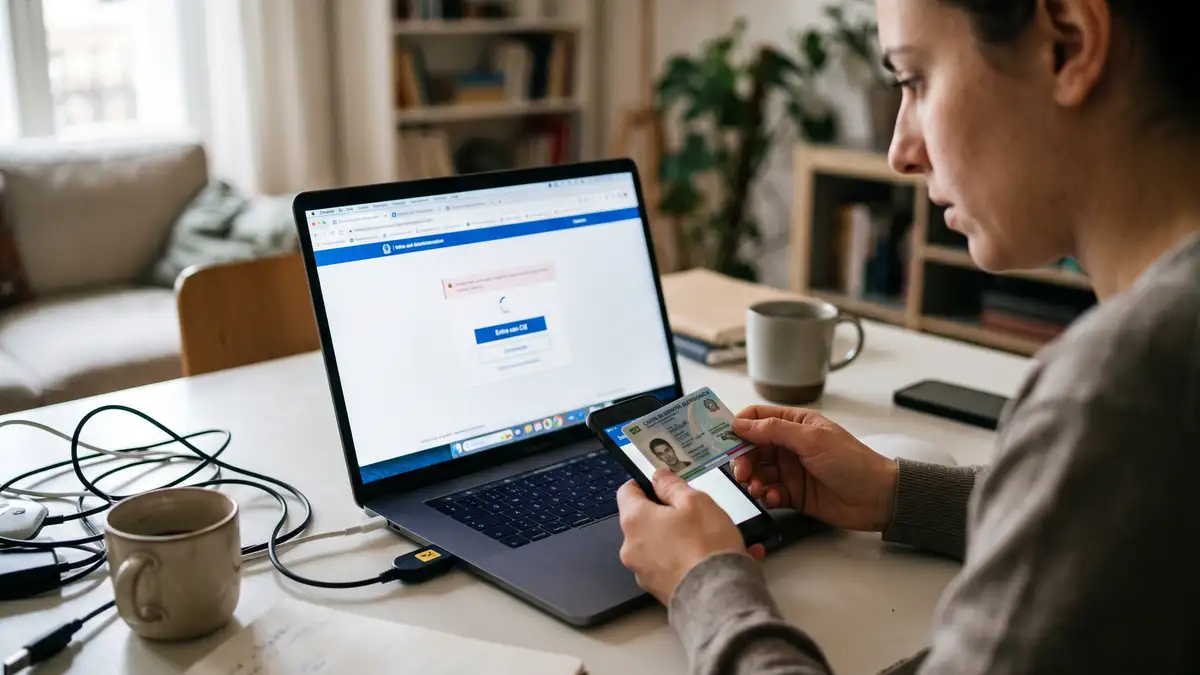
Riuscire ad autenticarsi sul portale dell’INPS e trovarsi subito dopo bloccati da una schermata di errore sul sito del proprio Comune o dell’Agenzia delle Entrate è un’esperienza tanto comune quanto frustrante. Il problema quasi mai risiede nel chip della carta fisica.
Quando la CIE funziona solo su determinati siti, l’anomalia dipende quasi sempre dal livello di sicurezza richiesto dal singolo portale (Livello 1, 2 o 3 con lettura NFC), da problemi di gestione della sessione SAML/OpenID Connect tra browser e identity provider, oppure dal mancato aggiornamento dei certificati dell’app CieID o del software middleware per computer.
Livelli di sicurezza 1, 2 e 3: la prima causa di discrepanza
Il protocollo “Entra con CIE” non opera sempre allo stesso modo. L’Istituto Poligrafico e Zecca dello Stato prevede tre distinti livelli di autenticazione:
- Livello 1: accesso tramite credenziali tradizionali (codice fiscale e password).
- Livello 2: accesso a due fattori, che affianca alla password un codice temporaneo OTP inviato via SMS o generato tramite l’app CieID, oppure la scansione di un codice QR da smartphone.
- Livello 3: il grado massimo di sicurezza, che richiede obbligatoriamente l’uso del chip fisico contactless tramite smartphone dotato di NFC o lettore da tavolo collegato al PC, insieme al PIN a 8 cifre.
Molti enti locali o portali tributari impongono direttamente il Livello 3 per accedere a fascicoli sensibili o pagamenti. Se un utente è abituato ad accedere a servizi che richiedono solo il Livello 2 (scansionando il QR code senza appoggiare la tessera), potrebbe pensare a un guasto della piattaforma quando un altro servizio richiede la lettura a contatto. Se lo smartphone ha la cover troppo spessa o l’antenna NFC disattivata, la procedura fallisce all’istante, ma solo su quel determinato servizio.
Sessioni SAML e cache: il blocco invisibile del browser
I portali della Pubblica Amministrazione integrano “Entra con CIE” come Service Provider (SP), dialogando con l’Identity Provider (IdP) del Ministero dell’Interno attraverso protocolli standard (in prevalenza SAML 2.0 o OpenID Connect). Questo scambio di token e asserzioni crittografiche è particolarmente sensibile all’ambiente di navigazione.
Nella pratica, il problema nasce spesso quando sul browser rimangono memorizzati cookie di sessione scaduti o parametri di redirect corrotti da precedenti tentativi falliti. Se il sito A gestisce una sessione pulita, l’autenticazione va a buon fine; se il sito B riceve header HTTP sporchi o tronchi, restituisce errori generici come “Errore di comunicazione con l’Identity Provider” o loop continui di reindirizzamento.
Un altro intoppo frequente si verifica sui dispositivi mobili quando il portale tenta di aprire l’app CieID tramite deep link all’interno del browser integrato di un’applicazione (ad esempio aprendo il link da una chat o da un’email), anziché affidarsi a browser nativi come Chrome o Safari. Il browser interno blocca il passaggio di token crittografici, interrompendo la catena di autenticazione.
Middleware su computer contro app CieID su smartphone
L’accesso da PC tramite lettore smart card USB (Middleware CIE) e l’accesso da smartphone (app CieID) seguono canali tecnici del tutto differenti:
- Da PC con lettore USB: richiede l’installazione del software Middleware CIE ufficiale. Se il driver del lettore non è allineato o i certificati digitali della smart card non sono stati correttamente importati nel keystore del browser (situazione comune su Firefox rispetto a Edge o Chrome), alcuni portali rifiutano il certificato client ritenendolo non attendibile o non presente.
- Da PC tramite smartphone (funzione QR Code): il computer visualizza il codice, lo smartphone lo inquadra e chiede la lettura NFC della carta. Se l’orario di sistema del PC e quello dello smartphone differiscono anche di un paio di minuti, l’asserzione temporale (timestamp del token) decade, generando un rifiuto di accesso su quei server che applicano finestre di tolleranza oraria molto rigide.
Domande frequenti
Perché la CIE funziona sull’INPS ma non sul sito dell’Agenzia delle Entrate?
L’Agenzia delle Entrate e alcuni enti specifici possono imporre requisiti di sicurezza più stringenti (Livello 3 con lettura NFC obbligatoria) o controlli più rigidi sulla coerenza del codice fiscale rispetto a sessioni pregresse, bloccando l’accesso se il profilo non è verificato con tutti i fattori richiesti.
Come sbloccare la CIE se un sito va in loop continuo?
Apri una finestra in incognito del browser o cancella cookie e dati di navigazione relativi al sito dell’ente e a idserver.servizicie.interno.gov.it. Questo elimina i token di sessione corrotti che causano il rimbalzo continuo tra il portale e l’Identity Provider.
Cosa significa l’errore “Certificato non valido” durante l’accesso da PC?
Significa che il browser non riconosce il certificato digitale installato tramite il Middleware CIE. Risolvi verificando che il software CIE sia aggiornato all’ultima versione e associando nuovamente la carta al software inserendo il PIN completo di 8 cifre.
Perché l’app CieID non legge la carta solo su alcune piattaforme?
L’app legge sempre la carta allo stesso modo. Se il fallimento avviene solo per alcuni servizi, il problema deriva dalla risposta di rete: connessioni Wi-Fi aziendali o firewall possono bloccare le porte o le chiamate di validazione verso i server centrali del Ministero.
Se i blocchi persistono su un portale specifico a fronte del corretto funzionamento su tutti gli altri, la causa risiede solitamente in un disallineamento temporaneo dell’infrastruttura di quell’ente o in un profilo anagrafico locale disallineato. In tali circostanze, è opportuno verificare lo stato del servizio sul portale ufficiale cartaidentita.interno.gov.it o segnalare il problema direttamente all’assistenza tecnica del singolo ente.

Giornalista e analista, scrive di economia italiana, innovazione e imprese. Appassionato di tecnologia e finanza, racconta il presente e il futuro delle aziende che fanno muovere il Paese.